
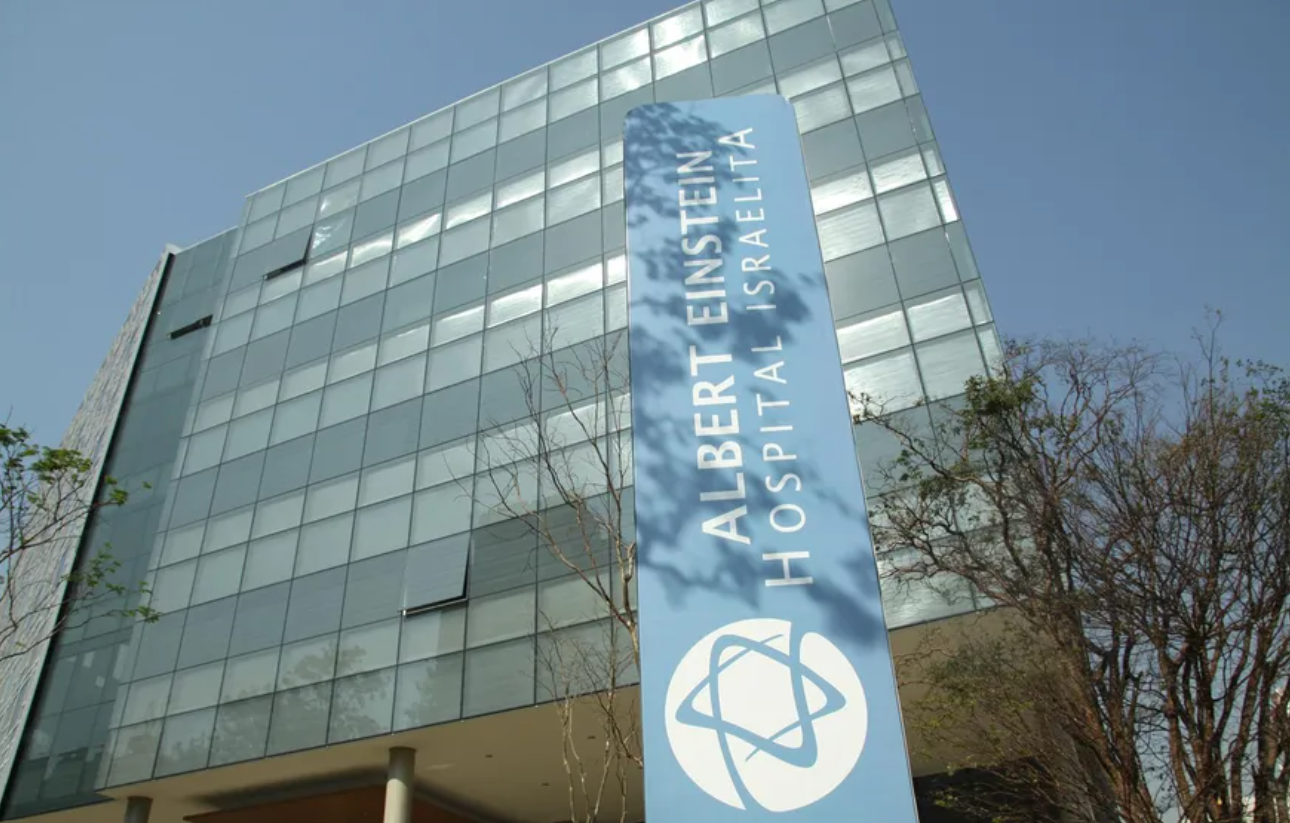

EXCLUSIVO – O Hospital Albert Einstein Israelita confirmou nesta quinta-feira (8) ter sido vítima de um ataque cibernético que resultou no acesso e na obtenção não autorizados de parte de sua base de dados de pacientes. As informações envolvidas incluem registros cadastrais e documentos, e podem conter dados de saúde, entre eles prescrições médicas e resultados de exames. Segundo a instituição, o episódio não interrompeu o atendimento nem o funcionamento dos sistemas de prontuário eletrônico.
Embora tenha ganhado repercussão nesta semana, o incidente já estava sob apuração. O hospital informou que adotou medidas técnicas e operacionais diante de uma suspeita identificada em 4 de agosto. A instituição acionou a Polícia Federal e comunicou a Autoridade Nacional de Proteção de Dados (ANPD), além de contratar peritos independentes e consultorias especializadas para investigar o ocorrido.
Na quarta-feira (7), a PF deflagrou a Operação Insidioso e cumpriu um mandado de busca e apreensão e um de prisão temporária em Joinville (SC). Segundo a corporação, a investigação envolve a extração de dados sensíveis de uma instituição, seguida de exigência de pagamento. O investigado teria atuado como facilitador para que um grupo criminoso obtivesse as informações. A nota pública da PF não identifica a vítima, mas a operação foi vinculada ao caso Einstein.
A cronologia ainda apresenta um ponto a esclarecer: a PF menciona um ataque ocorrido em julho, enquanto o Einstein situa a suspeita em agosto. As informações públicas não permitem determinar se a diferença corresponde ao intervalo entre a invasão e sua detecção. A corporação investiga possíveis crimes de invasão de dispositivo informático e extorsão.
O dimensionamento da exposição também permanece em apuração. Segundo o hospital, os dados estão fragmentados em bases descentralizadas, e parte relevante do material corresponde a documentos avulsos, muitos sem possibilidade de identificação. Os pacientes afetados estão sendo comunicados individualmente por e-mail. A instituição afirma não ter encontrado evidências de divulgação ou uso impróprio das informações e mantém o monitoramento.
O caso coloca em discussão como instituições de saúde podem responder às consequências de um ataque mesmo quando conseguem preservar a continuidade assistencial. Investigar a extensão do acesso, identificar os titulares afetados, prestar esclarecimentos e enfrentar eventuais reclamações são frentes que podem demandar recursos técnicos, jurídicos e financeiros.
É nesse conjunto de despesas e responsabilidades que o seguro cibernético pode atuar, conforme as condições contratadas. Não há, nas informações consultadas, confirmação de que o Einstein possua ou tenha acionado uma apólice. As avaliações dos especialistas ouvidos pela Revista Apólice tratam do funcionamento dessa proteção em incidentes dessa natureza.
Para William Pinela, head de Estratégia e Novos Negócios da Pinella Seguros, a primeira distinção é entre a interrupção das atividades e os demais efeitos de um ataque. A continuidade da operação não elimina a possibilidade de despesas cobertas pelo seguro.
“O seguro cyber não depende de paralisação”, afirma. Segundo o especialista, dependendo da apólice, podem estar amparados os serviços de perícia forense, assessoria jurídica, notificação de titulares e autoridades, gestão de crise, recuperação de dados e sistemas e negociação em situações de extorsão. Também pode haver proteção para custos de defesa e indenizações decorrentes de reclamações de terceiros.
“A cobertura de interrupção de negócios é só uma das peças”, diz Pinela. Em uma ocorrência envolvendo dados de pacientes, a análise precisa considerar quais garantias foram contratadas para responder à violação de privacidade e às despesas necessárias para administrar o incidente.
O corretor recomenda que, ao identificar um ataque, a empresa mobilize a equipe de tecnologia e a direção, contenha o incidente e preserve as evidências. A comunicação à seguradora e ao corretor deve ocorrer logo em seguida, observadas as condições de aviso previstas no contrato. Segundo ele, contratar fornecedores por conta própria pode comprometer o reembolso, dependendo das exigências da apólice.
“O corretor localiza a apólice, confere as condições de aviso, aciona a seguradora e orienta o cliente sobre cada passo. Também ajuda a manter o registro do que aconteceu, que será a base da regulação”, explica.
Esse acompanhamento prossegue durante a análise do sinistro. Cabe ao profissional auxiliar na reunião de documentos, acompanhar o acesso à rede de especialistas e esclarecer a aplicação de franquias, limites e sublimites — tetos específicos para determinadas coberturas.
“Quem leu o clausulado antes do sinistro consegue defender muito melhor o segurado depois dele”, afirma.
A leitura do contrato, entretanto, é um dos obstáculos apontados por Pinela. Para ele, a complexidade do produto dificulta a compreensão tanto pelas empresas quanto por corretores que não atuam de forma especializada no segmento. “Falta objetividade. As seguradoras poderiam apresentar o produto de forma mais clara, para o consumidor e também para o corretor”, provoca.
Entre os pontos que exigem atenção estão a compatibilidade do limite contratado com o volume de dados, as franquias, os sublimites e as exigências de segurança. Atualização de sistemas, backup e autenticação multifator estão entre os controles que, conforme o contrato, podem ser considerados na análise da cobertura. O preenchimento do questionário de risco também precisa refletir as condições da organização.
Pinela destaca ainda a necessidade de examinar a data de retroatividade e o tratamento contratual de eventos iniciados antes da vigência e descobertos posteriormente. Em saúde, recomenda esclarecer a exclusão de serviços profissionais, para que a proteção cibernética não seja confundida com cobertura para erro médico.
A adequação do seguro a hospitais, clínicas e laboratórios envolve dificuldades adicionais, segundo o corretor. Sistemas antigos, controles de segurança desiguais e a participação de terceiros, como fornecedores de softwares de prontuário, tornam a avaliação mais complexa. Dimensionar o limite também exige estimar quanto poderia custar um incidente envolvendo milhares de pacientes.
“O seguro não substitui a segurança da informação, mas a complementa. Nenhuma defesa é infalível, e o custo de um incidente pode ser desproporcional ao caixa da instituição”, comenta
Por isso, Pinela recomenda alinhar previamente o plano de resposta com o corretor e a seguradora, dimensionar a proteção pelo volume e pela sensibilidade dos dados e revisar a apólice periodicamente.
Atuação da seguradora
Na perspectiva da seguradora, a prioridade inicial é organizar os profissionais necessários para administrar o evento. Carol Ayub, diretora de Riscos Financeiros da Tokio Marine, afirma que a atuação nas primeiras horas busca conter os danos e reduzir os efeitos sobre a operação, as finanças e a reputação da empresa.
A Tokio Marine esclarece, porém, que atualmente não aceita riscos do segmento hospitalar em seu Seguro Cyber. O caso Einstein é utilizado como referência para discutir os impactos de incidentes cibernéticos.
“Nas primeiras horas após a identificação de um incidente cibernético, o papel da seguradora é coordenar uma resposta rápida e especializada para conter os danos e reduzir os impactos operacionais, financeiros e reputacionais”, detalha
Na Tokio Marine, segundo a executiva, os segurados contam com atendimento 24 horas por dia, sete dias por semana, realizado pela Crawford. A partir da comunicação, a estrutura permite mobilizar profissionais de investigação digital, recuperação de dados, assessoria jurídica, gestão de crise e comunicação.
A composição da equipe acompanha as necessidades do incidente. Advogados especializados em privacidade e proteção de dados, consultores de relações públicas e especialistas em recuperação de sistemas e negociação em situações de extorsão podem participar da resposta.
Carol ressalta que a extração de informações pode gerar despesas mesmo sem interrupção das atividades. Conforme as garantias contratadas, a apólice pode amparar a investigação da origem e da extensão do acesso, honorários jurídicos, notificações aos afetados, gerenciamento da crise reputacional e defesa em reclamações relacionadas à exposição de informações confidenciais.
Em instituições de saúde, a resposta pode se estender a processos judiciais e questionamentos regulatórios. A executiva explica que a proteção financeira também depende do enquadramento dessas demandas no contrato. “Nesses casos, o Seguro de Riscos Cibernéticos pode oferecer proteção para despesas de defesa, acordos e indenizações decorrentes de alegações relacionadas à violação de dados e falhas de segurança da informação, sempre observadas as condições contratadas na apólice”, comenta.
A existência do seguro, portanto, não significa cobertura irrestrita. Carol afirma que a análise considera limites máximos de indenização, franquias, riscos cobertos e exclusões, além das informações declaradas na contratação e dos controles mínimos de segurança compatíveis com o porte e a exposição da organização.
Para a executiva, a sensibilidade das informações tratadas pelo setor de saúde exige incorporar a proteção de dados à estratégia de continuidade e governança. “As instituições de saúde lidam diariamente com algumas das informações mais sensíveis que existem: os dados pessoais e clínicos dos pacientes”, detalha.
É também por essa característica que Carol atribui ao seguro uma função que começa antes de uma eventual indenização. Segundo ela, o acesso a especialistas e o suporte técnico e jurídico integram a resposta à crise e ajudam a organização a enfrentar suas diferentes consequências. O alcance desse apoio, assim como da proteção financeira, precisa estar definido na apólice contratada.
Nicholas Godoy